Cloudflare Zero Trust Beratung Ihr strategischer Weg zu SASE und ZTNA.
Veraltete VPN-Strukturen sind längst kein Schutzwall mehr, sondern ein ernsthaftes Sicherheitsrisiko. KAEMI ersetzt sie durch eine moderne SASE-Architektur auf Basis von Cloudflare One — und begleitet Sie als erfahrener Lotse von der Analyse über die Implementierung bis zum Managed Betrieb.
sparen Unternehmen mit einer ausgereiften Zero Trust Architektur im Durchschnitt pro Sicherheitsvorfall — laut IBM Cost of a Data Breach Report 2025.
KAEMI ist Cloudflare Fokuspartner — Beratung, Implementierung und Managed Services aus Deutschland, mit Erfahrung aus DORA- und NIS-2-Compliance-Projekten.
Wichtigste Erkenntnisse
VPN ist das Risiko
Pauschales Vertrauen nach dem Login öffnet Ransomware die Tür — Zero Trust unterbindet die Ausbreitung konsequent.
SASE statt Perimeter
Eine moderne Architektur vereint Sicherheit und Performance — ohne lokale Perimeter-Einschränkungen.
Ein klarer Fahrplan
Vom Readiness Assessment bis zum individuellen Infrastruktur-Blueprint — strukturiert und planbar.
Betrieb inklusive
24/7 Monitoring und professionelle Incident Response entlasten Ihre IT-Abteilung dauerhaft.
Das Problem
Warum Cloudflare Zero Trust Beratung? Abschied vom klassischen Perimeter
Das klassische „Castle and Moat“-Sicherheitsmodell hat endgültig ausgedient. Wer heute noch auf einen harten Perimeter vertraut, lässt seine wertvollsten Daten schutzlos zurück, sobald die äußere Hülle durchbrochen wird. Eine moderne Zero Trust Architektur folgt stattdessen dem radikalen Prinzip: Niemals vertrauen, immer verifizieren. Ransomware-Angriffe zielen primär auf die unkontrollierte Ausbreitung in flachen Netzwerken ab — genau dieses Risiko eliminiert der Zero Trust Ansatz konsequent.
Die Grenzen herkömmlicher VPN-Lösungen
VPNs stellen im Jahr 2026 ein massives Sicherheitsrisiko dar. Sie leiden nicht nur unter enormen Latenzen bei globalen Zugriffen, was die Produktivität Ihrer Teams bremst. Viel kritischer ist ihre veraltete Architektur: Sie gewähren nach dem Login oft pauschales Vertrauen. Nach einem einzigen Perimeter-Durchbruch ermöglichen sie das fatale Lateral Movement — Hacker arbeiten sich unbemerkt von Server zu Server vor.
Zero Trust als strategischer Wettbewerbsvorteil
Sicherheit ist heute kein Hindernis mehr, sondern ein Motor für geschäftliches Wachstum. Durch identitätsbasierten Zugriff steigern Sie die Agilität Ihres Unternehmens und ermöglichen sicheres hybrides Arbeiten weltweit. Aktuelle regulatorische Vorgaben wie DORA oder NIS-2 verlangen eine lückenlose Kontrolle und Protokollierung aller Datenflüsse — Zero Trust liefert genau das.
Mit der professionellen Cloudflare Zero Trust Beratung von KAEMI transformieren Sie Ihre IT von einer reaktiven Kostenstelle zu einem Enabler für Ihre Cloud-Migration. Wir agieren als Ihr strategischer Partner und nehmen Ihnen die Last komplexer Infrastrukturentscheidungen ab, damit Ihre Experten sich wieder auf wertschöpfende Projekte konzentrieren können.
Die Lösung
Cloudflare One Die SASE-Plattform für ganzheitlichen Schutz
Cloudflare One bildet das technologische Rückgrat für Unternehmen, die den konsequenten Schritt zu einer SASE-Architektur (Secure Access Service Edge) gehen. Im Gegensatz zu fragmentierten Einzellösungen vereint die Plattform ZTNA, SWG, DNS Security, CASB und Digital Experience Monitoring in einer einzigen, globalen Connectivity Cloud — das Ergebnis ist eine drastische Reduzierung der Komplexität bei gleichzeitiger Steigerung der Netzwerkperformance.
ZTNA statt VPN
Zero Trust Network Access nach NIST SP 800-207: Jeder Zugriff wird individuell bewertet — Identität, Gerätestatus und Standort fließen in die Entscheidung ein. Ihre internen Anwendungen bleiben für das öffentliche Internet unsichtbar.
Secure Web Gateway (SWG)
Schützt Ihre Mitarbeiter aktiv vor den Gefahren des modernen Webs, indem bösartiger Traffic blockiert wird, bevor er das Endgerät erreicht.
DNS Security
Die erste Verteidigungslinie: Malware-, Phishing- und Command-and-Control-Domains werden schon bei der DNS-Auflösung blockiert — für alle Nutzer und Standorte, bevor überhaupt eine Verbindung entsteht.
Remote Browser Isolation (RBI)
Potenziell gefährlicher Code wird in einer isolierten Cloud-Umgebung ausgeführt — Phishing-Angriffe laufen ins Leere.
DLP & CASB
Data Loss Prevention verhindert, dass vertrauliche Informationen unkontrolliert abfließen; CASB schafft Sichtbarkeit und Kontrolle über Ihre SaaS-Nutzung.
Digital Experience Monitoring
Cloudflare DEX misst die tatsächliche Anwendungserfahrung Ihrer Nutzer — Netzwerkpfade, Latenzen, Gerätezustand — und macht Performance-Probleme sichtbar, bevor die ersten Tickets entstehen.
Wir konfigurieren diese Schutzmechanismen so, dass sie maximale Sicherheit bieten, ohne den Arbeitsfluss zu stören — und sorgen für den reibungslosen Betrieb in Ihrer bestehenden Systemlandschaft. So wird Cloudflare One zum verlässlichen Schutzschild Ihrer digitalen Transformation. Mehr dazu: Managed SASE/SSE von KAEMI.
Powered by Cloudflare. KAEMI ist zertifizierter Cloudflare Powered+ Partner — Solution Provider und MSSP mit Sitz in Berlin. Als Cloudflare Fokuspartner planen, implementieren und betreiben wir Cloudflare One für den Mittelstand: Beratung, Migration und Managed Services aus einer Hand.
Der Weg
Der KAEMI-Fahrplan Von der Analyse zur Cloudflare One Implementierung
Die Einführung einer Zero Trust Architektur ist kein isoliertes Projekt, sondern ein methodischer Transformationsprozess. Viele Unternehmen scheitern an der Komplexität, weil sie moderne Sicherheitskonzepte über starre Legacy-Strukturen stülpen. Unser Fahrplan beginnt daher immer mit einem tiefgreifenden Readiness Assessment: Wir kartografieren Ihre kritischen Datenströme und Benutzergruppen, bewerten Ihre Sicherheitskontrollen anhand von NIST SP 800-207 und identifizieren Einsparpotenziale bei bestehenden, oft redundanten Sicherheitslizenzen.
Readiness Assessment
Unvoreingenommene Analyse der IST-Situation: kritische Applikationen, Datenströme, Benutzergruppen — und konkrete Einsparpotenziale bei redundanten Lizenzen.
Design des SASE-Blueprints
Erstellung einer Architektur, die Skalierbarkeit und Sicherheit vereint — abgestimmt auf Ihre Identitätsanbieter wie Azure AD oder Okta.
Pilotierung
Schrittweise Migration kritischer Workflows in einer kontrollierten Testumgebung — Koexistenz mit Alt-Systemen und MPLS inklusive.
Globaler Rollout
Sicherer Transfer der gesamten Belegschaft auf die neue Plattform — phasenweise, mit minimalem Ausfallrisiko. Alte VPN-Zugänge werden erst abgeschaltet, wenn jeder Standort und jede Nutzergruppe stabil auf dem neuen Weg arbeitet.
Kontinuierliche Optimierung
Laufende Anpassung der Sicherheitsrichtlinien an neue Bedrohungslagen — Sicherheit sorgt lautlos im Hintergrund für Schutz. Regelmäßige Reviews schärfen Policies nach und bauen überflüssige Freigaben ab, bevor sie zur Angriffsfläche werden.
Managed Betrieb (24/7)
Auf Wunsch übernehmen wir nach dem Rollout den Dauerbetrieb als Managed Service: Monitoring rund um die Uhr, Incident Response und Policy-Audits — Ihre IT bleibt dauerhaft entlastet.
Dieser prozessorientierte Fluss vermittelt Ihnen Planungssicherheit und minimiert Ausfallrisiken während der Umstellung — Sicherheit darf kein Bremsklotz sein. Beratung, Implementierung und Managed Betrieb kommen dabei aus einer Hand: KAEMI ist zertifizierter Cloudflare-Partner.
Der Betrieb
Managed Zero Trust Services Dauerhafte Sicherheit ohne Komplexität
Die erfolgreiche Implementierung von Cloudflare One markiert den Beginn einer neuen Sicherheitsära — doch echte Resilienz ist kein statischer Zustand, sondern ein fortlaufender Prozess. Bedrohungsszenarien entwickeln sich rasant weiter. KAEMI bändigt die technische Komplexität und übernimmt die operative Verantwortung für Ihre Netzwerkumgebung.
24/7 Monitoring
Wir überwachen Zugriffsmuster proaktiv und erkennen Anomalien, bevor sie zum Vorfall werden — inklusive Digital Experience Monitoring (DEX).
Incident Response
Im Ernstfall reagieren unsere Experten sofort, um potenzielle Schäden zu begrenzen und die Business Continuity zu wahren.
Regelmäßige Policy-Audits
Wir optimieren Ihre Sicherheitsrichtlinien kontinuierlich und stellen die Einhaltung höchster Compliance-Standards sicher.
Entlastung der internen IT-Ressourcen
Viele IT-Teams sind durch das Tagesgeschäft bereits am Limit. Die Pflege einer modernen SASE-Architektur erfordert jedoch tiefgreifendes Spezialwissen — Fehlkonfigurationen sind hier oft das größte Risiko. Indem Sie den Betrieb an KAEMI delegieren, vermeiden Sie diese Fallstricke konsequent und schaffen die nötige Ruhe für strategisches Wachstum.
Zukunftssicherheit durch Cloud-native Architektur
Während klassische VPN-Gateways teure Hardware-Updates und Wartungen erfordern, passt sich die globale Connectivity Cloud von Cloudflare neuen Bedrohungslagen in Echtzeit an. Für Sie bedeutet das maximale Kostentransparenz: SASE as a Service mit planbaren Opex-Modellen statt unvorhersehbarer Capex-Investitionen. Ihr Netzwerk wächst nahtlos mit — vom Mittelstand bis Enterprise SASE.
KAEMI vereint technisches Know-how mit Erfahrung aus komplexen Compliance-Projekten wie DORA und NIS-2: lückenlose Kontrolle und Protokollierung aller Datenflüsse, identitätsbasierte Zugriffsrichtlinien und die für Meldepflichten nötige Nachvollziehbarkeit. Der Managed Service läuft DSGVO-konform aus Deutschland.
Ihr nächster Schritt
Zukunftssichere Netzwerke durch strategische Partnerschaft
Die Transformation von starren Perimeter-Modellen hin zu einer agilen Zero Trust Architektur ist kein optionales Upgrade, sondern eine fundamentale Strategie für das digitale Zeitalter. Mit Cloudflare One eliminieren Sie die Schwachstellen veralteter VPNs und schaffen eine performante Basis für globales Arbeiten. Überlassen Sie die Komplexität den Experten — unsere Cloudflare Zero Trust Beratung ist Ihr Anker in einer unübersichtlichen Bedrohungslage.
Ihr Ansprechpartner
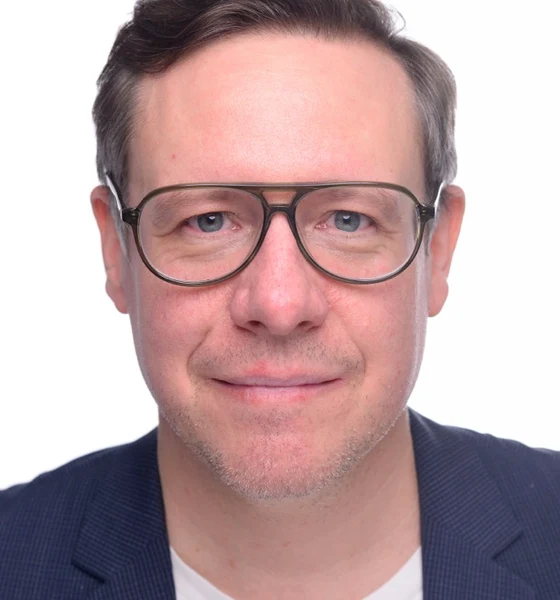
Sven Launspach
CEO & Technology Evangelist, KAEMI GmbH
Sven Launspach führt KAEMI als CEO & Technology Evangelist. Jede Technologie, die auf den Markt kommt, prüft er auf ihre Anwendbarkeit: Welches Problem löst sie genau, und können Kunden pragmatisch damit arbeiten? Zu seinen Fachthemen gehören Managed Network Services, SD-WAN, SASE/SSE, Zero Trust und die Cloudflare-Plattform — im KAEMI-Blog schreibt er regelmäßig darüber.
Direkt einen Termin buchen
Buchen Sie einen freien Termin mit unseren Experten für Cloudflare One und SASE/SSE. Das Gespräch findet per Videokonferenz statt und ist unverbindlich.
Hinweis: Der Kalender wird erst geladen, wenn Sie ihn öffnen. Dabei werden Daten an unseren Buchungsdienst Cal.com übertragen. Details in der Datenschutzerklärung.
Jetzt Cloudflare Zero Trust Beratung anfragen
Schildern Sie kurz Ihre Ausgangslage — wir melden uns umgehend mit einer ersten Einschätzung und einem Vorschlag für Ihr Readiness Assessment.
Häufig gestellte Fragen
Das Nachschlagewerk zu SASE, SSE, Zero Trust, ZTNA und Cloudflare One — von den Grundlagen über die Security-Bausteine bis zu Projekt und Beratung. Für alles Weitere sprechen Sie uns einfach an.
Grundlagen: SASE, SSE & Zero Trust
9 Fragen
Was ist SASE?
SASE (Secure Access Service Edge) ist ein Architekturmodell, das Netzwerk- und Sicherheitsfunktionen in einer cloudbasierten Plattform zusammenführt. Typische Bestandteile sind SD-WAN, Zero Trust Network Access (ZTNA), Secure Web Gateway (SWG), Cloud Access Security Broker (CASB), Firewall as a Service (FWaaS) und Data Loss Prevention (DLP). SASE löst klassische, standortgebundene Architekturen ab und verbindet Anwender, Standorte, Cloud-Anwendungen und Rechenzentren unabhängig vom Standort sicher miteinander.
Was bedeutet SSE?
SSE (Security Service Edge) bezeichnet den Security-Teil einer SASE-Architektur. SSE konzentriert sich auf die Absicherung des Zugriffs von Benutzern und Geräten auf Internet, SaaS-Anwendungen, Cloud-Dienste und private Anwendungen. Zu den wichtigsten SSE-Technologien gehören ZTNA, SWG, CASB, DLP, RBI, DNS Security und Cloud Firewalling.
Was ist der Unterschied zwischen SASE und SSE?
SASE kombiniert Netzwerk und Security, während SSE hauptsächlich die Security-Funktionen umfasst. Vereinfacht: SSE = Security, SASE = Security + Netzwerk. SD-WAN ist deshalb ein wichtiger Unterschied — eine vollständige SASE-Architektur verbindet SSE-Funktionen mit modernen WAN- und Netzwerkdiensten.
Was ist Zero Trust?
Zero Trust ist ein Sicherheitsmodell nach dem Prinzip „Never Trust, Always Verify“. Benutzer, Geräte und Verbindungen erhalten nicht automatisch Zugriff, nur weil sie sich innerhalb eines Unternehmensnetzwerks befinden. Vor einem Zugriff können beispielsweise Identität, MFA, Gerätezustand, Standort, Betriebssystem, Endpoint Security und weitere Kontextinformationen überprüft werden.
Was bedeutet ZTNA?
Zero Trust Network Access (ZTNA) ermöglicht den sicheren Zugriff auf interne Anwendungen, ohne Benutzern pauschalen Netzwerkzugriff zu gewähren. Im Gegensatz zu einem klassischen VPN erhält ein Benutzer nur Zugriff auf die Anwendungen und Ressourcen, für die er tatsächlich autorisiert ist.
Kann ZTNA ein VPN ersetzen?
In vielen Anwendungsfällen: ja. Bei einem klassischen Remote-Access-VPN wird ein Gerät häufig mit dem gesamten Unternehmensnetzwerk verbunden. ZTNA verfolgt dagegen einen anwendungsbezogenen Zugriff. Dadurch werden Angriffsflächen reduziert und Least Privilege, Mikrosegmentierung und identitätsbasierte Zugriffskontrollen besser umsetzbar.
Was ist die beste VPN Alternative?
Wer sein VPN ablösen möchte, findet in ZTNA die gängigste Alternative zu VPN: anwendungsbezogener Zugriff statt pauschalem Netzwerkzugang. Als Teil einer SASE-Plattform lässt sich damit der komplette Remote Access absichern — inklusive Web-, SaaS- und Cloud-Zugriff. Der Umstieg erfolgt schrittweise: Anwendung für Anwendung, bis das klassische VPN abgeschaltet werden kann.
Ist Zero Trust ein Produkt?
Nein. Zero Trust ist ein Sicherheitsmodell und keine einzelne Software. Produkte wie ZTNA, Identity Provider, Endpoint Security, Mikrosegmentierung und SASE-Plattformen stellen Technologien bereit, mit denen sich eine Zero-Trust-Strategie umsetzen lässt.
Ist SASE ein Produkt?
SASE ist ursprünglich ein Architekturkonzept und keine einzelne Funktion. Hersteller bieten jedoch integrierte SASE-Plattformen an, die einen großen Teil der benötigten Netzwerk- und Security-Funktionen zusammenführen — Cloudflare One ist ein Beispiel dafür.
Security-Bausteine: SWG, CASB, DLP, RBI & Co.
8 Fragen
Was ist ein Secure Web Gateway (SWG)?
Ein Secure Web Gateway kontrolliert und schützt den Internetverkehr von Benutzern und Endgeräten. Ein SWG stellt unter anderem URL Filtering, Web Filtering, Malware- und Phishing Protection, TLS Inspection (SSL Inspection), Content Filtering, DNS Security und Richtlinien für Webzugriffe bereit.
Was ist CASB?
Ein Cloud Access Security Broker (CASB) kontrolliert die Nutzung von Cloud- und SaaS-Anwendungen. CASB-Lösungen — inline oder per API — helfen, Shadow IT zu erkennen, Datenflüsse zu kontrollieren und SaaS-Anwendungen abzusichern: welche Cloud-Dienste nutzen Mitarbeiter, und welche davon sind genehmigt?
Was ist Shadow IT?
Als Shadow IT bezeichnet man Anwendungen und Cloud-Dienste, die Mitarbeiter ohne Freigabe der IT verwenden. Eine SSE- oder CASB-Lösung hilft, solche Dienste zu erkennen und deren Verwendung abhängig von Unternehmensrichtlinien zu erlauben, einzuschränken oder zu blockieren.
Was ist Data Loss Prevention (DLP)?
Data Loss Prevention verhindert, dass sensible Informationen unbeabsichtigt oder unerlaubt das Unternehmen verlassen — kurz: Datenabfluss verhindern. DLP erkennt auf Basis von Datenklassifizierung beispielsweise personenbezogene Daten, Kreditkartendaten, Zugangsdaten, vertrauliche Dokumente oder definierte Datenmuster und kontrolliert entsprechende Übertragungen.
Was ist Remote Browser Isolation (RBI)?
Bei Remote Browser Isolation werden Webinhalte in einer isolierten Umgebung verarbeitet, anstatt potenziell gefährlichen Webcode direkt auf dem Endgerät auszuführen. RBI stellt insbesondere bei unbekannten oder nicht vertrauenswürdigen Webseiten eine zusätzliche Sicherheitsschicht dar.
Was bedeutet FWaaS?
Firewall as a Service (FWaaS) stellt Firewall-Funktionen als Cloud-Service bereit. Sicherheitsrichtlinien können dadurch unabhängig vom Unternehmensstandort auf Benutzer, Geräte, Standorte und Netzwerkverkehr angewendet werden. FWaaS ist ein typischer Bestandteil moderner SASE-Architekturen.
Was ist DNS Security?
DNS Security (auch Protective DNS oder DNS Filtering) schützt DNS-Anfragen und blockiert den Zugriff auf bekannte Malware-, Phishing-, Command-and-Control- oder andere unerwünschte Domains — noch bevor eine Verbindung entsteht. DNS Security ist Bestandteil einer SSE- oder SASE-Plattform.
Was ist TLS Inspection?
Bei TLS Inspection wird verschlüsselter HTTPS-Traffic unter definierten Bedingungen entschlüsselt, überprüft und anschließend erneut verschlüsselt. Dadurch erkennen Security-Systeme Bedrohungen, die ansonsten innerhalb verschlüsselter Verbindungen verborgen bleiben würden.
Netzwerk & Architektur: SD-WAN, PoPs & Egress
8 Fragen
Was ist SD-WAN?
Software-Defined WAN (SD-WAN) ermöglicht die softwarebasierte Steuerung und Optimierung von WAN-Verbindungen zwischen Standorten, Rechenzentren und Cloud-Umgebungen. SD-WAN kombiniert unterschiedliche Verbindungen wie Internet, MPLS, Glasfaser, LTE oder 5G und steuert den Traffic abhängig von Anwendung, Performance und Richtlinien.
Was hat SD-WAN mit SASE zu tun?
SD-WAN bildet häufig die Netzwerkkomponente einer SASE-Architektur. Während SSE die Security-Funktionen bereitstellt, sorgt SD-WAN dafür, Standorte sicher zu verbinden (Branch Connectivity) — Niederlassungen, Clouds, Rechenzentren und Internetdienste.
Was ist Internet Egress?
Internet Egress bezeichnet den ausgehenden Datenverkehr eines Unternehmens in Richtung Internet. Mit einer SASE-Architektur erfolgt Internet Egress dezentral über globale Security Points of Presence, anstatt den gesamten Traffic zunächst durch ein zentrales Rechenzentrum zu führen.
Was ist Local Internet Breakout?
Local Internet Breakout — auch Direct Internet Access (DIA) — ermöglicht Standorten den direkten Zugriff auf Internet- und Cloud-Dienste, ohne den Datenverkehr zunächst über ein zentrales Rechenzentrum zu leiten. In Kombination mit SASE werden die notwendigen Sicherheitskontrollen cloudbasiert durchgeführt.
Was ist ein SASE PoP?
Ein Point of Presence (PoP) ist ein Standort der SASE-Infrastruktur, über den Benutzer oder Standorte Security- und Netzwerkdienste beziehen. Ein weltweit verteiltes Netzwerk von PoPs reduziert die Entfernung zwischen Benutzern und Security Services — und damit die Latenz.
Was bedeutet Single-Pass Inspection?
Bei Single-Pass Inspection wird Netzwerkverkehr möglichst einmal analysiert und anschließend von mehreren Sicherheitsfunktionen verarbeitet. Das bietet gegenüber einer Verkettung zahlreicher separater Security Appliances Vorteile bei Performance, Latenz und Administration.
Was ist Cloud-native SASE?
Eine Cloud-native SASE-Plattform wurde für die Bereitstellung von Netzwerk- und Sicherheitsdiensten aus einer verteilten Cloud-Infrastruktur entwickelt. Das unterscheidet sich von Architekturen, bei denen klassische Appliances lediglich als virtuelle Systeme in Rechenzentren betrieben werden.
Was ist Unified SASE?
Unified SASE (auch Single-Vendor SASE) beschreibt einen Ansatz, bei dem Netzwerk- und Security-Funktionen über eine gemeinsame Plattform, Policy Engine und Managementoberfläche bereitgestellt werden. Ziel ist Vendor Consolidation: den Security Stack konsolidieren und die Komplexität aus vielen einzelnen Netzwerk- und Security-Produkten reduzieren.
Zero-Trust-Konzepte im Detail
19 Fragen
Was ist Mikrosegmentierung?
Mikrosegmentierung (Microsegmentation) ist feingranulare Netzwerksegmentierung: IT-Umgebungen werden in kleinere Sicherheitszonen aufgeteilt, und es wird gezielt kontrolliert, welche Systeme miteinander kommunizieren dürfen. Dadurch werden laterale Bewegungen (Lateral Movement) eingeschränkt, wenn ein Angreifer bereits Zugriff auf ein System erhalten hat.
Gehört Mikrosegmentierung zu Zero Trust?
Mikrosegmentierung ist ein wichtiger Baustein vieler Zero-Trust-Architekturen. Zero Trust beschränkt sich nicht auf Benutzerzugriffe: Auch Workloads, Server, virtuelle Maschinen, Container und andere Systeme sollten nur die tatsächlich notwendigen Kommunikationsbeziehungen erhalten.
Was bedeutet Breach Containment?
Breach Containment bedeutet, einen Sicherheitsvorfall einzudämmen, statt nur seinen Eintritt zu verhindern: Zero Trust Segmentation begrenzt den Blast Radius — also den Wirkungsradius — eines kompromittierten Systems. Ransomware Containment ist der wichtigste Anwendungsfall: Selbst wenn ein Endpunkt infiziert wird, verhindert die Segmentierung die Ausbreitung der Ransomware im Netzwerk.
Was bedeutet Least Privilege?
Least Privilege bedeutet, dass Benutzer, Geräte und Systeme ausschließlich die Berechtigungen erhalten, die sie tatsächlich benötigen. Das Prinzip gehört zu den Grundlagen von Zero Trust, ZTNA und Mikrosegmentierung.
Was bedeutet Device Posture?
Device Posture beschreibt den Sicherheitszustand eines Endgeräts. Vor einem Zugriff können beispielsweise Betriebssystem und Version, Festplattenverschlüsselung, vorhandene Endpoint-Security-Software, Zertifikate, MDM-Status oder andere Sicherheitsmerkmale überprüft werden — auch zur Unterscheidung verwalteter Geräte von privaten (BYOD).
Was ist Identity-based Access?
Bei Identity-based Access basiert der Zugriff nicht primär auf IP-Adressen oder Netzwerkstandorten, sondern auf der Identität eines Benutzers oder Systems. Dazu werden Identity Provider (IAM) und Technologien wie Single Sign-On (SSO), SAML, OIDC, MFA und Conditional Access eingesetzt.
Was ist MFA?
Multi-Factor Authentication (MFA) verlangt neben einem Passwort mindestens einen weiteren Authentifizierungsfaktor. MFA ist ein wesentlicher Bestandteil einer Zero-Trust-Strategie und reduziert das Risiko durch gestohlene Zugangsdaten erheblich.
Was ist ein Identity-Aware Proxy?
Ein Identity-Aware Proxy stellt Anwendungen hinter einer Zugriffsschicht bereit und prüft die Identität des Benutzers, bevor eine Verbindung zur Anwendung hergestellt wird. Dieses Konzept wird häufig bei ZTNA und Zero Trust Application Access eingesetzt.
Was ist eine Zero Trust Architecture (ZTA)?
Eine Zero Trust Architecture ist die technische Umsetzung der Zero-Trust-Prinzipien innerhalb einer IT-Infrastruktur. Sie umfasst unter anderem Identity Security, MFA, ZTNA, Device Posture, Mikrosegmentierung, DLP, Logging, Endpoint Security und kontinuierliche Zugriffskontrollen.
Was bedeutet „Never Trust, Always Verify“?
„Never Trust, Always Verify“ beschreibt eines der Grundprinzipien von Zero Trust: Kein Benutzer, Gerät oder System wird allein aufgrund seines Netzwerkstandorts automatisch als vertrauenswürdig betrachtet — jeder Zugriff wird geprüft.
Was bedeuten „Verify Explicitly“ und „Assume Breach“?
Neben „Never Trust, Always Verify“ gehören diese beiden Leitsätze zum Zero-Trust-Modell: „Verify Explicitly“ verlangt, jede Zugriffsentscheidung anhand aller verfügbaren Signale zu treffen — Identität, Gerät, Standort, Risiko. „Assume Breach“ geht davon aus, dass Angreifer bereits im Netz sein könnten, und begrenzt deshalb Rechte und Kommunikationsbeziehungen so, dass ein Vorfall möglichst wenig Schaden anrichtet. Zusammen bilden sie das Fundament jedes Zero-Trust-Frameworks.
Was bedeutet Continuous Verification?
Continuous Verification bedeutet, dass Vertrauen nicht nur einmal beim Login hergestellt wird. Auch während einer Sitzung werden Signale wie Identität, Gerätezustand, Standort, Risiko oder Sicherheitsstatus fortlaufend berücksichtigt.
Was ist ein Policy Enforcement Point?
Ein Policy Enforcement Point (PEP) setzt definierte Zugriffs- und Sicherheitsrichtlinien technisch durch. Bei Zero Trust wird damit entschieden, ob eine bestimmte Verbindung zugelassen, blockiert oder eingeschränkt wird.
Was ist East-West Traffic?
East-West Traffic bezeichnet Kommunikation zwischen Systemen innerhalb einer Infrastruktur, beispielsweise zwischen Servern, VMs, Containern oder Workloads. Mikrosegmentierung ist besonders relevant, um diesen Datenverkehr nach dem Least-Privilege-Prinzip zu kontrollieren.
Was ist North-South Traffic?
North-South Traffic bezeichnet typischerweise Datenverkehr zwischen einer internen Infrastruktur und externen Netzen beziehungsweise dem Internet. Moderne SASE- und SSE-Plattformen kontrollieren diesen Traffic über cloudbasierte Security Services.
Was ist Lateral Movement?
Lateral Movement beschreibt die Bewegung eines Angreifers von einem bereits kompromittierten System zu weiteren Systemen innerhalb eines Netzwerks. Mikrosegmentierung, Zero Trust und Least Privilege schränken die Möglichkeiten für solche Bewegungen erheblich ein.
Was bedeutet Zero Trust für Remote Work?
Zero Trust sichert Remote Access für Hybrid Work ab: Mitarbeiter greifen sicher auf Unternehmensanwendungen zu — im Büro, im Homeoffice, unterwegs oder in einem fremden Netzwerk. Entscheidend ist nicht der Standort des Benutzers, sondern die Kombination aus Identität, Gerätezustand und Zugriffsrichtlinie.
Was bedeutet Zero Trust für SaaS-Anwendungen?
SaaS-Anwendungen werden über SSO, MFA, CASB, DLP, Access Policies und Device Posture abgesichert. So lässt sich beispielsweise festlegen, dass sensible Anwendungen ausschließlich von verwalteten Unternehmensgeräten genutzt werden dürfen.
Was bedeutet Zero Trust für Cloud-Infrastrukturen?
Zero Trust lässt sich auch auf AWS, Microsoft Azure, Google Cloud, Kubernetes, virtuelle Maschinen und Multi-Cloud-Umgebungen anwenden. Dabei werden Zugriffe und Kommunikationsbeziehungen möglichst granular kontrolliert.
Cloudflare One im Detail
7 Fragen
Was ist Cloudflare One?
Cloudflare One ist Cloudflares Plattform für SASE und Zero Trust — kurz: Cloudflare SASE. Sie verbindet Netzwerk- und Sicherheitsfunktionen wie ZTNA, Secure Web Gateway, Cloudflare CASB, Cloudflare DLP, Cloudflare Browser Isolation (RBI), Cloudflare DNS Security und WAN-/Netzwerkdienste über die globale Infrastruktur von Cloudflare.
Was ist Cloudflare Access?
Cloudflare Access ist die ZTNA-Komponente von Cloudflare One. Sie ermöglicht identitäts- und richtlinienbasierten Zugriff auf interne und private Anwendungen, ohne diese klassisch per VPN für Benutzer erreichbar machen zu müssen.
Was ist Cloudflare Gateway?
Cloudflare Gateway stellt Security-Funktionen für DNS-, Netzwerk- und HTTP-Traffic bereit und ist ein zentraler Bestandteil der SSE-Funktionen von Cloudflare One.
Was ist Cloudflare WARP?
Cloudflare WARP ist der Client, über den Endgeräte mit Cloudflare verbunden werden. In Unternehmensumgebungen überträgt WARP den Traffic zu Cloudflare One, liefert Signale für Cloudflare Device Posture und wendet Zero-Trust-, SWG-, DNS- und weitere Sicherheitsrichtlinien an.
Was ist Cloudflare Tunnel?
Cloudflare Tunnel verbindet private Anwendungen und Netzwerke ausgehend mit dem Cloudflare-Netzwerk — ohne eingehende Firewall-Ports zu öffnen und ohne öffentliche IP-Adressen. In Kombination mit Cloudflare Access lassen sich so private Anwendungen absichern, ohne sie je dem Internet auszusetzen.
Was ist Magic Firewall?
Cloudflare Magic Firewall ist eine Firewall as a Service auf Netzwerkebene: Firewall-Regeln werden global im Cloudflare-Netzwerk durchgesetzt statt auf Appliances an jedem Standort. Zusammen mit Magic WAN und Cloudflare Network Interconnect entsteht daraus die Netzwerkseite der Cloudflare-SASE-Architektur.
Was ist Magic WAN?
Cloudflare Magic WAN ist ein cloudbasierter WAN-Service zur Verbindung von Unternehmensstandorten, Rechenzentren und Cloud-Umgebungen über das Cloudflare-Netzwerk. Er wird als Bestandteil einer SASE- beziehungsweise modernen WAN-Architektur eingesetzt.
Entscheidung & Einstieg
7 Fragen
SASE oder klassische Firewall — was ist der Unterschied?
Eine klassische Firewall schützt häufig einen bestimmten Netzwerkstandort oder ein Rechenzentrum. SASE verlagert viele dieser Sicherheitsfunktionen in eine global verfügbare Cloud-Plattform und schützt dadurch Benutzer, Standorte und Cloud-Ressourcen unabhängig von deren physischem Standort.
SASE oder VPN — was ist besser?
Die Technologien erfüllen unterschiedliche Aufgaben. Für den Zugriff von Mitarbeitern auf Anwendungen bietet ZTNA einen granulareren Ansatz als ein klassisches Remote-Access-VPN. SASE geht darüber hinaus und kombiniert ZTNA mit zusätzlichen Netzwerk- und Security-Funktionen.
SASE oder MPLS?
SASE ist kein direkter Ersatz für eine bestimmte Leitungstechnologie. Wer MPLS ablösen will, findet in SD-WAN die typische MPLS-Alternative: In modernen Hybrid-WAN-Architekturen werden SD-WAN, Internet, Glasfaser, Broadband, 5G und gegebenenfalls MPLS gemeinsam eingesetzt. SASE ergänzt diese WAN-Transformation um cloudbasierte Netzwerk- und Security Services.
Welche Vorteile bietet SASE?
Die wichtigsten SASE-Vorteile: weniger einzelne Security-Lösungen, zentralisierte Sicherheitsrichtlinien und ein einheitlicher, sicherer Zugriff für Remote Worker, Niederlassungen, Cloud-Anwendungen, SaaS und Rechenzentren. Dazu kommen geringere Komplexität, bessere Skalierbarkeit, einheitliche Policies und weniger Abhängigkeit vom traditionellen Netzwerkperimeter — SASE ist damit der direkte Weg für alle, die ihre Netzwerksicherheit modernisieren wollen.
Für welche Unternehmen eignet sich SASE?
SASE ist insbesondere interessant für Unternehmen mit mehreren Standorten, Homeoffice-Mitarbeitern, SaaS-Nutzung, Cloud-Infrastruktur, internationaler Präsenz oder einer bestehenden SD-WAN-Umgebung. Auch Unternehmen, die klassische VPN- und Firewall-Architekturen modernisieren möchten, profitieren von SASE.
Wie startet man ein SASE-Projekt?
Wer SASE einführen will, beginnt mit einer Analyse der bestehenden Netzwerk-, Identity- und Security-Architektur. Danach werden Benutzergruppen, Anwendungen, Standorte, Datenflüsse und Sicherheitsanforderungen aufgenommen und eine SASE-Strategie samt Zielarchitektur entwickelt. Die SASE-Migration muss nicht als Big Bang erfolgen — typische Use Cases wie ZTNA oder SWG starten zuerst, weitere Funktionen folgen schrittweise. So wird die SASE-Transformation planbar.
Wie startet man mit Zero Trust?
Wer Zero Trust einführen will, beginnt typischerweise mit einem Zero Trust Assessment: der Erfassung von Identitäten, Geräten, Anwendungen, Daten und Kommunikationsbeziehungen. Darauf aufbauend werden MFA, Device Posture, ZTNA, Least-Privilege-Regeln und Mikrosegmentierung schrittweise eingeführt — die Zero-Trust-Implementierung folgt der Priorität der Risiken.
Beratung & Projekt mit KAEMI
7 Fragen
Warum KAEMI als SASE-Anbieter und Managed-SASE-Partner in Deutschland?
KAEMI ist SASE-Dienstleister und zertifizierter Cloudflare-Partner in Deutschland — Beratung, Implementierung und Betrieb kommen aus einer Hand. Als Managed-SASE-Anbieter übernehmen wir die komplette Kette: SASE-Beratung und Zero Trust Assessment, Design der SASE-Lösung, SASE-Implementierung und -Migration sowie den anschließenden SASE Managed Service mit 24/7-Monitoring. Unsere SASE-Experten arbeiten deutschsprachig, DSGVO-konform und mit Erfahrung aus DORA- und NIS-2-Projekten — als Cloudflare Zero Trust Partner speziell auf Cloudflare One fokussiert.
Bietet KAEMI auch ZTNA-, SSE- und SD-WAN-Beratung an?
Ja. Als Zero-Trust-Anbieter deckt KAEMI die einzelnen Bausteine ebenso ab wie die Gesamtarchitektur: ZTNA-Beratung und ZTNA-Implementierung für die VPN-Ablösung, SSE-Beratung inklusive SSE Managed Service für SWG, CASB und DLP, Mikrosegmentierung-Beratung für Breach Containment sowie SD-WAN als Managed Service für die Standortvernetzung. Cloudflare-Beratung, -Implementierung, -Migration und Managed Service kombinieren wir je nach Ausgangslage — vom einzelnen Use Case bis zur vollständigen Security-Transformation.
Was kostet eine Cloudflare Zero Trust Beratung bei KAEMI?
Die SASE-Kosten — von der Cloudflare Zero Trust Beratung bis zum Betrieb — hängen von der Komplexität Ihrer Infrastruktur, der Nutzeranzahl und dem Umfang der Managed Services ab. Wir setzen bei KAEMI auf individuelle Service-Modelle statt starrer Preislisten. Dieser Ansatz wandelt hohe Capex-Investitionen in planbare operative Ausgaben um. Im ersten Schritt analysieren wir Ihre bestehenden Lizenzen, um Einsparpotenziale zu identifizieren und die Wirtschaftlichkeit der Transformation für Ihr Unternehmen sicherzustellen.
Kann Cloudflare Zero Trust mein bestehendes VPN komplett ersetzen?
Ja, Cloudflare Zero Trust ist darauf ausgelegt, klassische VPN-Strukturen vollständig zu ersetzen. Während VPNs oft pauschales Vertrauen innerhalb des Perimeters gewähren, erlaubt ZTNA den Zugriff nur auf spezifische Anwendungen basierend auf Identität und Gerätestatus. Dies verhindert das gefährliche Lateral Movement von Angreifern. Unsere Cloudflare Zero Trust Beratung unterstützt Sie dabei, diesen Wechsel schrittweise zu vollziehen, ohne die laufende Produktivität Ihrer Mitarbeiter zu beeinträchtigen.
Wie lange dauert die Implementierung einer Zero Trust Architektur?
Die Dauer der Implementierung richtet sich nach der Größe Ihrer IT-Landschaft und der Anzahl der zu migrierenden Workflows. Ein fundiertes Readiness Assessment und das Architektur-Design lassen sich meist innerhalb weniger Wochen abschließen. Die anschließende Migration erfolgt phasenweise, um maximale Stabilität zu garantieren. Da Cloudflare One eine cloud-native Plattform ist, entfallen langwierige Hardware-Installationen, was die Bereitstellung im Vergleich zu traditionellen Netzwerkprojekten erheblich beschleunigt.
Unterstützt Cloudflare Zero Trust auch hybride Cloud-Umgebungen?
Cloudflare Zero Trust unterstützt hybride Umgebungen hervorragend, da die Plattform als universelle Sicherheitsebene über verschiedenen Infrastrukturen liegt. Es ist unerheblich, ob Ihre Daten On-Premises, in einer Private Cloud oder bei Anbietern wie Azure liegen. Die Lösung vereinheitlicht den Zugriffsschutz und die Sichtbarkeit über alle Silos hinweg. Wir integrieren Ihre vorhandenen Identitätsanbieter nahtlos, damit Ihre Teams überall sicher arbeiten können, während die IT-Abteilung die volle Kontrolle behält.
Welche Rolle spielt die Mikrosegmentierung bei Cloudflare Zero Trust?
Mikrosegmentierung ist essenziell, um die Ausbreitung von Ransomware innerhalb Ihres Netzwerks zu stoppen. Anstatt sich auf einen harten Außenrand zu verlassen, werden granulare Sicherheitsbereiche um einzelne Anwendungen oder Datenbestände gezogen. Jeder Zugriff zwischen diesen Segmenten wird streng geprüft. Wir setzen Mikrosegmentierung gezielt ein, um den potenziellen Schaden bei einem Sicherheitsvorfall zu begrenzen. So stellen wir sicher, dass ein einzelner kompromittierter Endpunkt nicht Ihre gesamte Infrastruktur gefährden kann.